Clavenzo কীভাবে কাজ করে
মোটের ওপর, সহজ ভাষায়, আর জরুরি কিছু বাদ না দিয়ে। সংক্ষেপে: আপনার ফোন বা কম্পিউটার একটি চাবি বানায়, সেই চাবিই আপনার ঠিকানা, আর দুটি যন্ত্রের মাঝে যা কিছু যায় তা এমন চাবি দিয়ে এনক্রিপ্ট করা যা কেবল ওই দুটিরই থাকে।
আপনার পরিচয় একটি চাবি, অ্যাকাউন্ট নয়
বেশিরভাগ বার্তা-অ্যাপ শুরুই করে ফোন নম্বর চেয়ে। সেই নম্বর দেয় একটি টেলিকম সংস্থা, তা আপনার আইনি নামের সঙ্গে বাঁধা, দোকানের কর্মীকে বুঝিয়ে ফেলতে পারলে যে কেউ তা নিজের নামে করিয়ে নিতে পারে, আর যার কাছে নম্বরটি আছে সে-ই তা খুঁজে দেখতে পারে। ব্যক্তিগত কথোপকথনের জন্য এটি দুর্বল ভিত্তি।
Clavenzo শুরু করে অন্যভাবে। প্রথমবার খুললেই অ্যাপ যন্ত্রের ভেতরেই এক জোড়া ক্রিপ্টোগ্রাফিক চাবি তৈরি করে। প্রকাশ্য অর্ধেকটি হয়ে যায় আপনার ঠিকানা। ব্যক্তিগত অর্ধেকটি যন্ত্রেই থেকে যায়। তা কখনও কোনো ক্লাউডে ব্যাকআপ হয় না, আর কখনও আমাদের কাছে থাকে না। আপনি নিজে রপ্তানি করলে তবেই তা যন্ত্র ছেড়ে যায়, একবার-ব্যবহারযোগ্য একটি কোড দিয়ে সিল করা অবস্থায়।
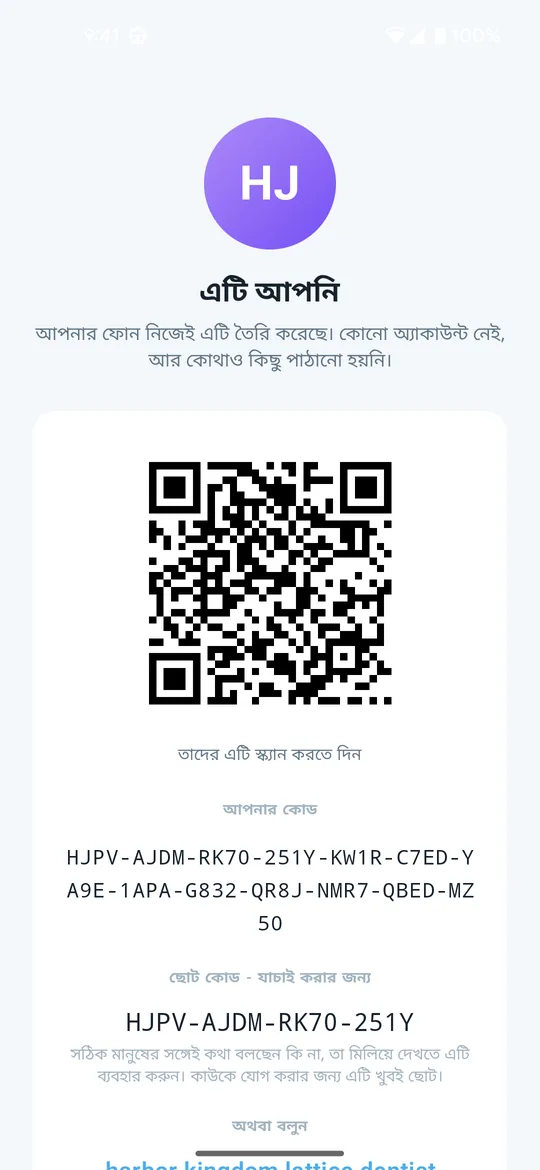
আপনার ঠিকানা দুভাবে দেখানো হয়: ১৬ অক্ষরের একটি কোড, যা আপনি বলেও দিতে পারেন আবার আটকেও দিতে পারেন, আর একটি QR কোড, যা কেউ স্ক্যান করতে পারে। আরও একটি ছোট কোড আছে, যা কেবল এটুকু যাচাই করার জন্য যে আপনি ঠিক মানুষটির সঙ্গেই কথা বলছেন: কাউকে যোগ করার পক্ষে খুব ছোট, জোরে মিলিয়ে নেওয়ার পক্ষে যথেষ্ট।
আপনি কল করলে যা ঘটে
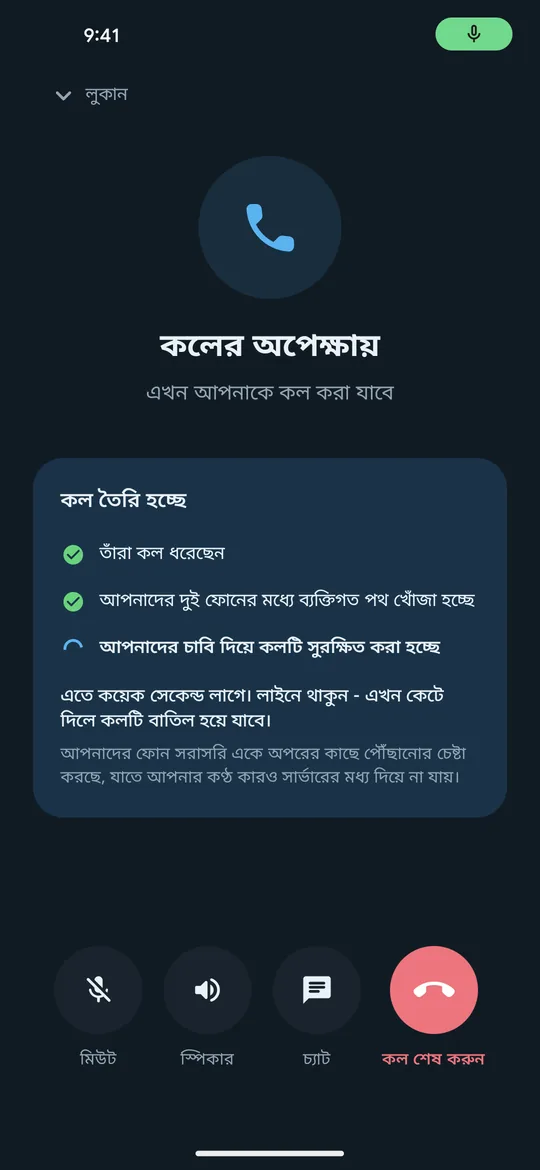
দুটি ফোনকে আগে একে অপরকে খুঁজে নিতে হয়, তারপর একটি চাবিতে রাজি হতে হয়। Clavenzo দ্বিতীয় কাজটি এমনভাবে করে যে আড়িপাতা কারও কাছে প্রথম কাজটি আর আকর্ষণীয় থাকে না।
- একে অপরকে খুঁজে নেওয়া। একই Wi-Fi-তে 'আশেপাশে' অংশে থাকা কাউকে কল করলে ফোন দুটি সরাসরি যুক্ত হয়, কোনো সার্ভার জড়ায় না। নইলে একটি ছোট মিলন-সেবা সিলমোহর করা প্রস্তাব পৌঁছে দেয়, আর দুটি ফোন নিজেদের মধ্যে সরাসরি পথ বানানোর চেষ্টা করে। এর জন্য প্রতিটি ফোন অন্যটিকে নিজের নেটওয়ার্ক ঠিকানাগুলি জানায়, তাই অপর ব্যক্তির অ্যাপ আপনার IP ঠিকানা জেনে যায়।
- চাবিতে একমত হওয়া। দুটি ডিভাইস একটি স্বাক্ষরিত ক্ষণস্থায়ী X25519 বিনিময় করে, আর সংযোগের এক মুহূর্ত পরে তার ওপর একটি পোস্ট-কোয়ান্টাম চাবি বিনিময়, ML-KEM-768, যোগ করে। 'ক্ষণস্থায়ী' শব্দটিই আসল: চাবিগুলো শুধু এই একটি কলের জন্য তৈরি হয় আর কল শেষ হলে ধ্বংস হয়।
- কথা বলা। কথা প্রতি ২০ মিলিসেকেন্ডে ৩৩ বাইটে কোড হয়, আর সেই প্রতিটি প্যাকেট আলাদা করে এনক্রিপ্ট ও প্রমাণীকৃত হয়। তারের ওপর নজর রাখা কারও কাছে বিষয়বস্তু এলোমেলো শব্দের মতোই দেখায়, যদিও প্যাকেটগুলোর সময় থেকে এখনও বোঝা যেতে পারে কেউ কখন কথা বলছে।
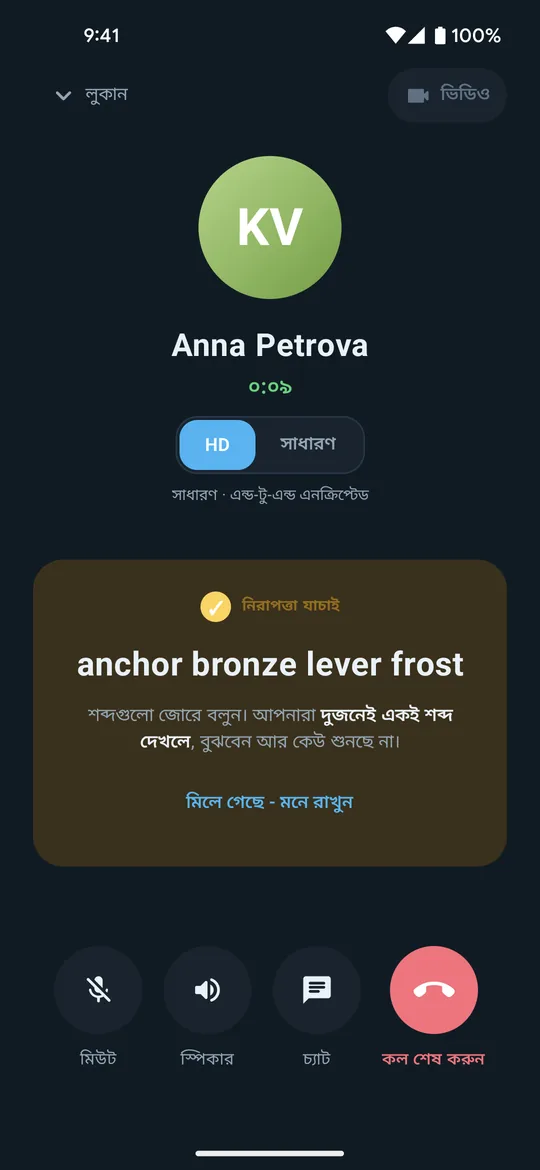
- যাচাই করা। দুটি ফোনই সত্যিকারের মীমাংসিত চাবি থেকে চারটি শব্দ বের করে। জোরে পড়ুন। দুটি পর্দায় সেগুলি মিলে গেলে মাঝখানে কোনো তৃতীয় পক্ষ নেই।
এই শেষ ধাপটিই মানুষ এড়িয়ে যায়, আর এটিই সবচেয়ে বেশি জরুরি। এনক্রিপশন নিশ্চিত করে যে অন্য চাবিটি যার কাছে আছে সে-ই আপনাকে পড়তে পারবে। সে কে, তা এনক্রিপশন একা বলতে পারে না। চারটি শব্দ সেটাই জানার উপায়।
আজকের কলের রেকর্ডিং কেন অপাঠ্যই থেকে যায়
একটি প্রচলিত ও বাস্তব আক্রমণ হল ধৈর্যের: এনক্রিপ্ট করা যোগাযোগ এখনই রেকর্ড করে রাখো, চাবি পরে জোগাড় করো (আদালতের নির্দেশে, চুরি করে, বা বছর পেরিয়ে কোনো যন্ত্রে ঢুকে) তারপর সময় নিয়ে রেকর্ডিং খুলে ফেলো।
ক্ষণস্থায়ী চাবি এটিকে ব্যর্থ করে দেয়। যে চাবি সত্যিই আপনার কলটি এনক্রিপ্ট করেছিল, সেটি কলের সময়টুকুই, দুটি যন্ত্রে ছিল, আর শেষে ধ্বংস হয়ে গেছে। আপনার দীর্ঘমেয়াদি পরিচয়-চাবি কেবল বিনিময়টিতে সই করে; এক সেকেন্ড শব্দও সে এনক্রিপ্ট করে না। কাল সেটি ফাঁস হলে কেউ কাল আপনার ছদ্মবেশ ধরতে পারবে। গতকাল যা রেকর্ড হয়েছিল, তা সে খুলতে পারবে না।
এই গুণটির নাম অগ্রিম গোপনীয়তা, আর একটি এনক্রিপ্ট করা কলের পক্ষে এটিই সবচেয়ে মূল্যবান সম্পদ।
প্রতিটি কল সংযোগের এক সেকেন্ডের ভগ্নাংশের মধ্যে ML-KEM-768, একটি পোস্ট-কোয়ান্টাম অ্যালগরিদম, দিয়ে আবার চাবি তৈরি করে, যদি দুটি অ্যাপই তা সমর্থন করে। এটি সেই একই ধৈর্যশীল আক্রমণকারীর জবাব, যার হাতে আরও ভালো যন্ত্র: এখন রেকর্ড করা ট্রাফিক, যা পরে কোয়ান্টাম কম্পিউটার খুলবে। বার্তা ও ফাইলের ক্ষেত্রে ব্যাপারটা আপাতত আলাদা। সেগুলি RSA আর ML-KEM-768 দুটো দিয়ে একসঙ্গে সিল হয়, কিন্তু আজ ML-KEM চাবিটি RSA চাবি থেকে তৈরি হয়, তাই আমরা এখনও সেগুলিকে পোস্ট-কোয়ান্টাম বলি না। আর যে বার্তা বন্ধ থাকা কোনো ফোনের জন্য সার্ভারে অপেক্ষা করে, তার কোনো ফরওয়ার্ড সিক্রেসি নেই: কেউ সেটি রেকর্ড করে রাখলে এবং পরে প্রাপকের পরিচয়-চাবি হাতে পেলে, সে তা খুলতে পারবে।
সার্ভার কী করে, আর কী পারে না
একটি কাজ আছে যা কোনো পিয়ার-টু-পিয়ার অ্যাপ সত্যিই একা পারে না: যে ফোনে অ্যাপ বন্ধ, তাকে জাগানো। সেজন্যই একটি মিলন-সেবা আছে, যা কাজটি করেও যতটা কম সম্ভব জানার মতো করে বানানো।
- সে কখনও বিষয়বস্তু দেখে না। প্রস্তাব ও অফলাইন বার্তা আপনার ফোন ছাড়ার আগেই প্রাপকের চাবি দিয়ে সিল করা হয়। সেবাটি এমন বাইট জমা রাখে যা সে খুলতে পারে না।
- সে আপনার নাম জানে না। তার ডিরেক্টরিতে থাকে প্রতিটি যন্ত্রের ঠিকানা, প্রকাশ্য চাবি আর প্ল্যাটফর্ম, আর ফোনের পুশ টোকেন। তার কাছে নাম নেই, ফোন নম্বর নেই, ইমেল ঠিকানা নেই, কারণ অ্যাপ কখনও চায় না। যার কাছে কোনো ঠিকানা আছে, সে-ই জিজ্ঞেস করতে পারে ঠিকানাটি নিবন্ধিত কি না।
- তার বিজ্ঞপ্তিতে প্রেরকও থাকে না, বিষয়বস্তুও থাকে না। আপনার ফোন জাগানো পুশ কেবল বলে সেটি কল না বার্তা। iPhone-এ বার্তার বিজ্ঞপ্তিতে লেখা থাকে 'New message' আর 'Tap to read'। Apple ও Google দেখতে পায় যে কিছু পাঠানো হয়েছে এবং কখন; কী পাঠানো হয়েছে বা কে পাঠিয়েছে, তা দেখতে পায় না।
- সে দ্রুত ভুলে যায়। কলের আমন্ত্রণ ৬০ সেকেন্ড বাঁচে। সিলমোহর করা অফলাইন বার্তা বড়জোর ৭২ ঘণ্টা। যন্ত্রের নিবন্ধন নবায়ন ছাড়া ৩০ দিনে ফুরিয়ে যায়।
- আমন্ত্রণ বা বার্তা অপেক্ষায় থাকাকালীন সে দেখে কে কাকে কল করছে। একটি কলের আমন্ত্রণ বা অফলাইন বার্তাকে বলতে হয় কোন চাবির জন্য আর কোন চাবি থেকে, তাই সার্ভার দুটোকেই পার হতে দেখে। আমন্ত্রণ বা বার্তা চলে যাওয়ার পর সে এই জোড়ার কোনো রেকর্ড রাখে না: আমন্ত্রণ 60 সেকেন্ডে আর বার্তা বড়জোর 72 ঘণ্টায় ভুলে যাওয়া হয়। প্রেরককেও লুকানো (সিলড সেন্ডার) আমাদের কাজের তালিকায় আছে। আমাদের সার্ভারগুলি Cloudflare-এর পেছনে থাকে, যে একই তথ্য দেখে, কিন্তু বিষয়বস্তু কখনও দেখে না।
যখন কল সরাসরি যেতে পারে না (সাধারণত কারণ দুটি নেটওয়ার্কই বাধা দেয়, যা কিছু মোবাইল সংস্থায় ঘটে) তখন একটি রিলে এনক্রিপ্ট করা প্যাকেট এগিয়ে দেয়: আমাদের নিজস্ব রিলে UDP-তে, তারপর TCP-তে, তারপর Cloudflare-এর রিলে। রিলে কেবল ডেটা এগিয়ে দেয়। তার চাবি নেই, পাওয়ার উপায়ও নেই। তবে সে দুটি যন্ত্রেরই IP ঠিকানা দেখে। প্রতিটি কল রিলের মধ্য দিয়ে পাঠানোর কোনো সেটিং আজ নেই, আর প্রতিটি কলে, রিলে হোক বা না হোক, প্রতিটি যন্ত্র অন্যটির IP ঠিকানা জেনে যায়।
একই Wi-Fi-তে কল
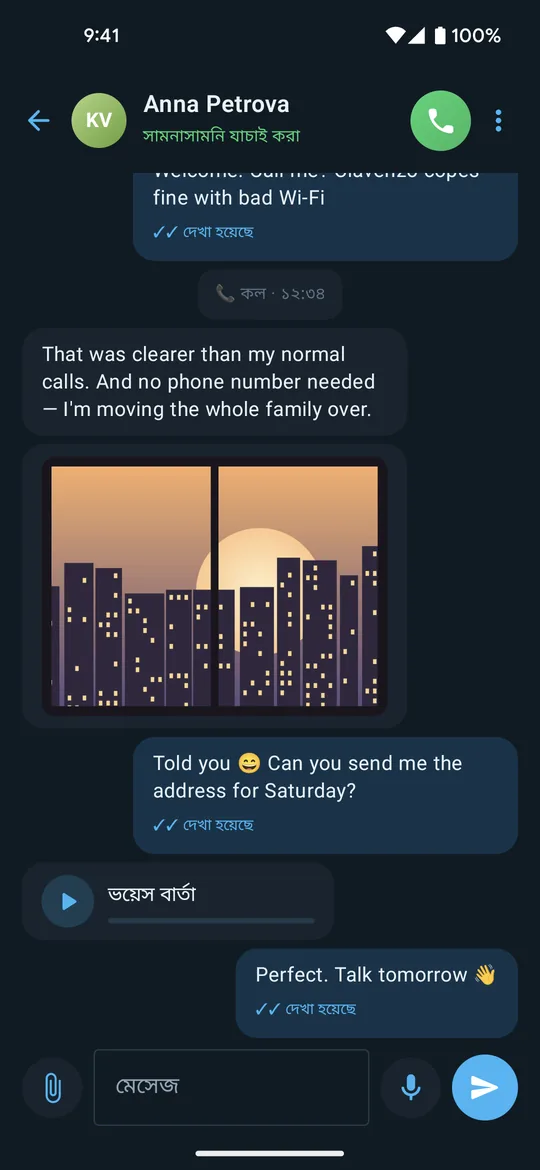
একই Wi-Fi নেটওয়ার্কে, বা একই হটস্পটে যুক্ত, দুটি যন্ত্র একে অপরকে খুঁজে নিয়ে পূর্ণ এনক্রিপ্ট করা কল চালাতে পারে, ইন্টারনেট সংযোগ ছাড়া, সার্ভার ছাড়া। আজ এটি কাজ করে Android-এ, যাকে কল করা হচ্ছে সেই ফোনে কল পেতে প্রস্তুত চাপা হলে, iPhone-এ, যতক্ষণ তাতে Clavenzo খোলা থাকে, আর কম্পিউটারে, যতক্ষণ Clavenzo চলছে; iPhone স্থানীয় নেটওয়ার্ক ব্যবহারের অনুমতি চাইতে পারে। দুটি যন্ত্রেই অ্যাপ খোলা থাকলে বার্তা ও ফাইলও একই পথে, এনক্রিপ্ট হয়ে, পৌঁছায়।
এটি কম নিরাপত্তার কোনো বিকল্প ব্যবস্থা নয়। এটি সেই একই এনক্রিপশন ও সেই একই নিরাপত্তা-শব্দ, কেবল মিলনের ধাপটির জায়গায় স্থানীয় সন্ধান বসে যায়। এটি কাজে লাগে উড়োজাহাজে, সিগন্যালহীন ভবনে, নিজস্ব নেটওয়ার্কযুক্ত চত্বরে, আর সেসব জায়গায় যেখানে ইন্টারনেট নির্ভরযোগ্য বা স্বাগত নয়।
যখন কিছু ভাঙে
Clavenzo একটি কঠিন প্রশ্নকে ঘিরে তৈরি: সব গোলমাল হলে কী চলতে থাকে? ঝড়ে একটি ডেটা সেন্টার বসে যায়। কোনো দেশ তার সংযোগ ধীর করে দেয়। কোনো প্রদানকারী হারিয়ে যায়। টাওয়ার বিকল হয় আর শুধু স্থানীয় নেটওয়ার্ক থাকে। প্রতিটির উত্তর নিচে আছে।
- একদম ইন্টারনেট নেই। একই Wi-Fi বা হটস্পটে ফোনগুলো সরাসরি একে অপরকে কল করতে পারে, ওপরে বলা সীমার মধ্যে। সার্ভার নেই, ঘরের বাইরে কিছু নেই।
- সার্ভারগুলো ছোট, আর কয়েকটি। সেগুলো শুধু দুটি ফোনের পরিচয় করায় আর সিল করা বার্তা রাখে। রিলে লাগলে ছাড়া শব্দ আর ভিডিও কখনও তাদের মধ্য দিয়ে যায় না, তাই পুরো পরিষেবা আলাদা প্রদানকারী আর আলাদা জায়গার কয়েকটি ছোট মেশিনে চলে।
- তাদের কোনো একটি অপরিহার্য নয়। আপনার ফোন প্রতিটি সার্ভারে নিবন্ধন করে আর প্রতিটি থেকে বার্তা নেয়। একটি পড়ে গেলে বাকিগুলো চলে, আর যে সার্ভার কলটি পৌঁছেছে তার মাধ্যমেই কল ধরা হয়।
- সার্ভারের তালিকায় স্বাক্ষর আছে। ফোনগুলো তা সার্ভার থেকেই নেয় আর এমন একটি চাবি দিয়ে যাচাই করে যা কখনও কোনো সার্ভার ছোঁয় না। অ্যাপ আপডেট ছাড়াই নতুন সার্ভার যুক্ত হতে পারে, আর কোনো পুরোনো তালিকা আবার চালিয়ে ফোনগুলোকে ভুল জায়গায় পাঠানো যায় না।
- DNS না থাকলেও সমস্যা নেই। তালিকায় পিন করা সার্টিফিকেটসহ সরাসরি নেটওয়ার্ক ঠিকানা আছে, তাই নাম সার্ভার বন্ধ থাকলে বা মিথ্যা বললে, কিংবা কনটেন্ট ডেলিভারি নেটওয়ার্ক বিকল হলেও ফোন কোনো সার্টিফিকেট কর্তৃপক্ষকে বিশ্বাস না করে সার্ভারে পৌঁছাতে পারে।
- দুটি রিলে, একটি সিঁড়ি। দুটি নেটওয়ার্ক সরাসরি পথ না দিলে রিলে এনক্রিপ্ট করা কল বয়ে নেয়: আমাদের নিজস্ব রিলে UDP-তে, তারপর TCP-তে, তারপর Cloudflare-এর রিলে। যেকোনো একটি বিকল হলে একটি ধাপ হারায়, কল নয়।
- সরু আর অনির্ভরযোগ্য সংযোগ। কণ্ঠের লাগে 13.2 kbit/s। জিটার বাফার নেটওয়ার্ক মেপে মানিয়ে নেয়, হারানো প্যাকেট খটখটের বদলে ঢেকে দেওয়া হয়, আর বড় ফাইল নিজে থেকেই থামে ও আবার চলে।
- বাধা দেওয়া নেটওয়ার্ক। SOCKS5 আর HTTP CONNECT প্রক্সি অ্যাপেই আছে, সেই নেটওয়ার্কগুলোর জন্য যেগুলো প্রক্সি বাধ্যতামূলক করে বা যেখানে স্থানীয় রিজলভার বন্ধ বা কারসাজি করা।
বার্তা, ছবি, ফাইল ও কণ্ঠবার্তা
বার্তা চলে সেই একই এনক্রিপশনে। লেখা, ছবি, ফাইল ও কণ্ঠবার্তা প্রাপকের জন্য এনক্রিপ্ট হয়, আর কথোপকথন জমা থাকে আপনার ফোনে অ্যাপের ব্যক্তিগত ভাণ্ডারে। সেই ভাণ্ডার ফোনের নিজস্ব এনক্রিপশন ও স্ক্রিন লকে সুরক্ষিত, আর Google ও iCloud ব্যাকআপের বাইরে রাখা। কম্পিউটারে কথোপকথন রাখা হয় আপনার ব্যবহারকারী অ্যাকাউন্টের অধীনে অ্যাপের নিজস্ব ফোল্ডারে।
যার ফোন বন্ধ, তার জন্য পাঠানো বার্তা তার চাবি দিয়ে সিল করে মিলন-সেবার কাছে রেখে দেওয়া হয়, যে সেটি বড়জোর ৭২ ঘণ্টা রাখে এবং তার এক বাইটও পড়তে পারে না।
১ MB-র বড় ফাইল একটি ইচ্ছাকৃত ব্যতিক্রম: সেগুলি কেবল ফোন থেকে ফোনেই যায়, কখনও সার্ভারের মধ্য দিয়ে নয়। সরাসরি পথ এখনও না থাকলে স্থানান্তর অপেক্ষা করে এবং নিজে থেকেই আবার শুরু হয়, আপনার বড় ফাইলটিকে চুপিচুপি অন্য কারও যন্ত্রের মধ্য দিয়ে পাঠিয়ে দেওয়ার বদলে।
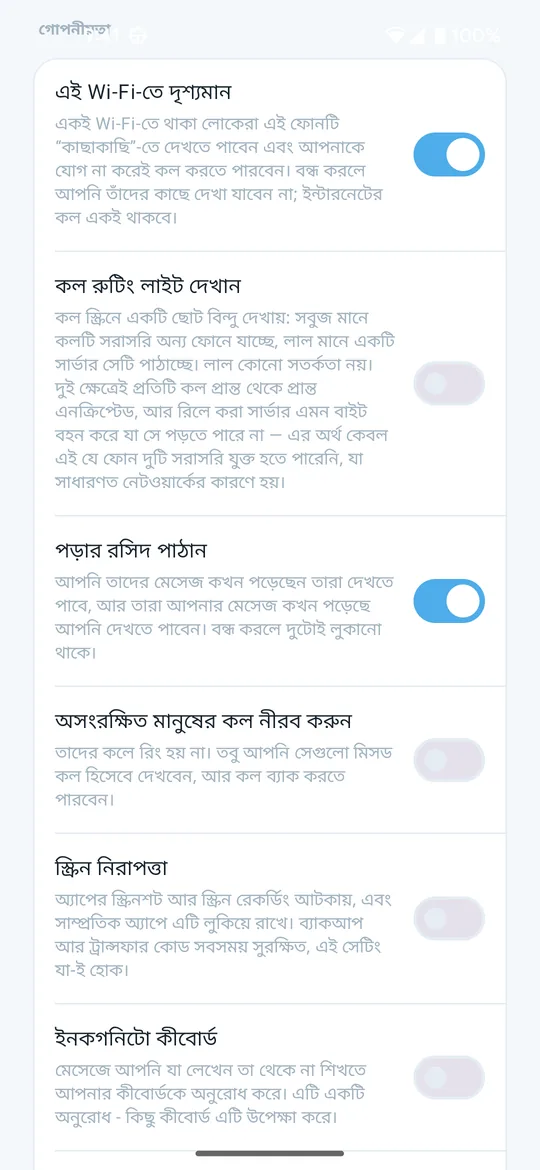
এছাড়াও আছে প্রতিটি কথোপকথনের জন্য অদৃশ্য হয়ে যাওয়া বার্তা, যা আপনার পাঠানো থেকে আর তাদের দেখা থেকে গোনা শুরু করে; পড়ার প্রাপ্তিস্বীকার, যা দুই দিকেই একসঙ্গে বন্ধ করা যায়; আর বার্তার অনুরোধ অবস্থা, যাতে আপনার পরিচিতিতে না থাকা কেউ জানতে না পারে তার বার্তা পৌঁছেছে কি পড়া হয়েছে, যতক্ষণ না আপনি তাকে গ্রহণ করছেন।
যা আপনি চালু করতে পারেন
- অ্যাপ লক: Clavenzo-তে ফিরলে ফোনের স্ক্রিন লক (পিন, প্যাটার্ন, আঙুলের ছাপ বা মুখ) চায়, আর Windows-এ Windows Hello। কল তখনও বাজে; বিজ্ঞপ্তি বার্তার লেখা দেখানো বন্ধ করে দেয়। Linux-এ এটি এখনও দেওয়া হয় না।
- স্ক্রিন নিরাপত্তা: Android-এ অ্যাপের স্ক্রিনশট ও স্ক্রিন রেকর্ডিং আটকায় এবং সাম্প্রতিক অ্যাপের তালিকায় তার ভেতরটা ঢেকে দেয়। iPhone-এ, যেখানে কোনো অ্যাপই স্ক্রিনশট আটকাতে পারে না, এটি অ্যাপ সুইচারে অ্যাপটিকে ঢেকে দেয়। Windows-এ এটি জানালাটিকে স্ক্রিনশট, স্ক্রিন রেকর্ডিং ও স্ক্রিন শেয়ারিংয়ের বাইরে রাখে; Linux-এ এটি কার্যকর করা যায় না। ব্যাকআপ ও স্থানান্তরের কোড এই সেটিং যা-ই বলুক, সবসময়ই সুরক্ষিত।
- ইনকগনিটো কীবোর্ড (কেবল Android): আপনার কীবোর্ডকে অনুরোধ করে যেন সে আপনার লেখা থেকে না শেখে। এটি অনুরোধমাত্র, আর কিছু কীবোর্ড তা অগ্রাহ্য করে: সেজন্যই অ্যাপ কথাটা এভাবেই বলে। iPhone অ্যাপগুলিকে এমন অনুরোধ করার কোনো উপায় দেয় না।
- প্রক্সি সমর্থন: SOCKS5 বা HTTP CONNECT, যেসব নেটওয়ার্কে তা বাধ্যতামূলক বা যেখানে স্থানীয় রিজলভার আটকানো বা মিথ্যা বলছে।
- সংরক্ষণ না করা লোকের কল নিঃশব্দ রাখুন: সেগুলি বাজে না। তবু মিসড কল হিসেবে দেখা যায় এবং ফিরতি কল করা যায়।
নতুন ফোনে যাওয়া
দুটি আলাদা রপ্তানি, ইচ্ছে করেই আলাদা রাখা, কারণ তারা আলাদা জিনিস বহন করে।
একটি এনক্রিপ্ট করা ব্যাকআপে থাকে আপনার কথোপকথন, ছবি, কলের ইতিহাস ও পরিচিতি: একটি ফাইলে, যা আপনি যেখানে খুশি রাখেন। সেটি খোলে কেবল রপ্তানির সময় একবার দেখানো ও কোথাও জমা না রাখা একটি কোড দিয়ে। আমদানি করলে যা নেই তা যোগ হয়, আর যা আছে তা কখনও বদলায় না।
একটি পরিচয় রপ্তানি সেই চাবিটি সরিয়ে নেয় যা আপনার ঠিকানা। সেটি নিজের একবার-ব্যবহারযোগ্য স্থানান্তর কোড দিয়ে সিল করা, আপনার ফোনের স্ক্রিন লকের পেছনে দাঁড়ায়, আর ওই চাবিটি যন্ত্র ছেড়ে বেরোনোর একমাত্র পথ এটিই। সেটি আমদানি করলে নতুন ফোন ওই পরিচয়েই সাড়া দিতে শুরু করে।
এই গড়ন কোথায় থেমে যায়
প্রতিটি গড়নেরই সীমা আছে। এগুলো আমাদের।
- কে কার সঙ্গে কথা বলে। একটি কলের আমন্ত্রণ বা অফলাইন বার্তা যে দুটি ঠিকানার মধ্যে যায় তাদের নাম বলে, তাই যতক্ষণ সেটি রাখা থাকে ততক্ষণ সার্ভার, এবং তার সামনে থাকা Cloudflare, এই জোড়াটি দেখে। সরাসরি কলের শুরুর হ্যান্ডশেকেও দুটি পরিচয়-চাবি এনক্রিপশন ছাড়া থাকে, তাই সেই নেটওয়ার্কে নজর রাখা কেউ বুঝতে পারে কোন দুটি পরিচয় কথা বলছে। কোনোটিই বলা কথার একটি শব্দও প্রকাশ করে না। দুটোই মেটাডেটা, আর দুটোই সারানোর তালিকায় আছে।
- সময় ও মেটাডেটা। আপনার যন্ত্র কখন হাজিরা দেয়, সার্ভার তা অনিবার্যভাবেই দেখে। কলের সময় প্যাকেটের চলন বলে দিতে পারে কে কখন কথা বলছে, যদিও যা বলা হয়েছে তা এনক্রিপশন ছেড়ে কখনও বেরোয় না।
- আপনার IP ঠিকানা। প্রতিটি কলে, এমনকি যে কল শেষ পর্যন্ত রিলের মধ্য দিয়ে যায় তাতেও, অপর ব্যক্তির অ্যাপ আপনার IP ঠিকানা জেনে যায়, কারণ সরাসরি পথ খুঁজতে দুটি যন্ত্র নিজেদের নেটওয়ার্ক ঠিকানা বিনিময় করে। তা থেকে মোটামুটি বোঝা যেতে পারে আপনি কোথায় আছেন। রিলেও দুটি IP ঠিকানাই দেখে।
- আপনার যন্ত্রই দুর্বলতম জায়গা। যার হাতে আপনার খোলা ফোন, তার কাছে আপনার বার্তাগুলিও। ফোনে থাকা ক্ষতিকর প্রোগ্রাম আপনার লেখা এনক্রিপ্ট হওয়ার আগেই পড়ে ফেলে। এ কথা এ যাবৎ লেখা সব বার্তা-অ্যাপের ক্ষেত্রেই সত্য।
- এর স্বাধীন নিরীক্ষা হয়নি। এটি যত্ন করে বানানো ও প্রচুর পরীক্ষিত। সেটি এক জিনিস নয়, আর আমরা ভান করব না যে এক।
আপনার ঝুঁকির হিসাবে যদি গোটা নেটওয়ার্কে নজর রাখতে সক্ষম কোনো প্রতিপক্ষ থাকে, তবে এই সীমাগুলি বুঝুন, প্রক্সি সমর্থন ব্যবহার করুন, আর কোনো একটি হাতিয়ারের ওপর (এটির ওপরেও) এমন কিছু বাজি রাখবেন না যা হারানো আপনার পক্ষে সম্ভব নয়।